以下教程为linux系统申请SSL证书,部署单/多站点https方法。
另需先申请下载SSL证书,如还没有,请点击申请
一、linux系统单/多站点https部署方法(安装我司默认wdcp环境,分v3.2和v2.5教程)
说明:nginx web引擎可部署一个或多个站点,并且支持apache+nginx混合模式,不影响之前apache引擎的任何设置(如伪静态、.htaccess规则等)。以下教程基于linux+apache+nginx 引擎。
1.wdcp v3.2(linux+apache+nginx)系统模板为:
目前wdcp v3.2默认为nginx+apache引擎,用户登录wdcp界面可自助,很简单的设置。
A、首先申请》下载》解压SSL证书到本地电脑。然后登陆wdcp控制面板,点网站管理》SSL证书管理》上传证书crt和key,证书名称与建立的站点名一致,如图:
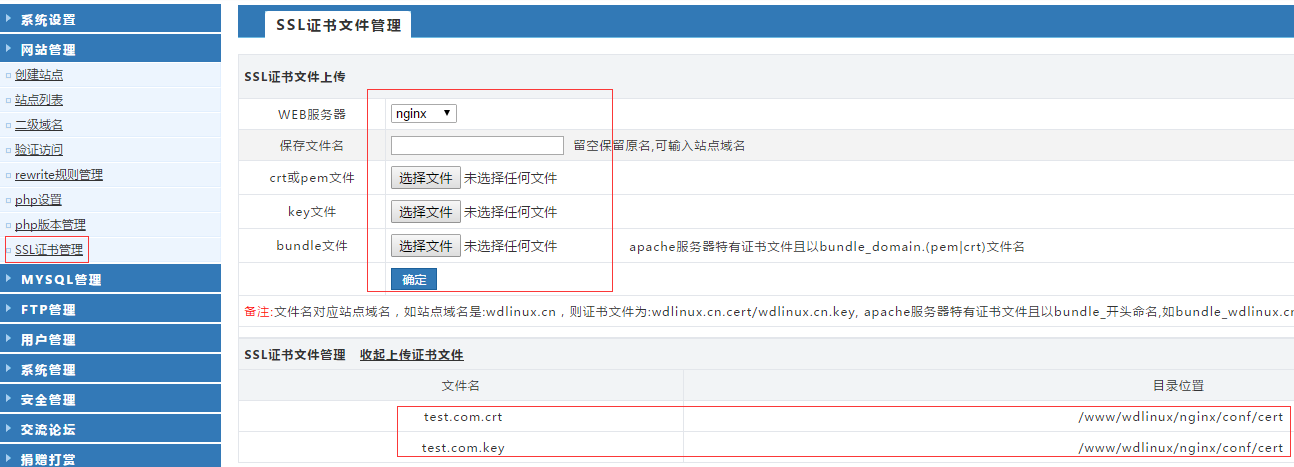
注意:
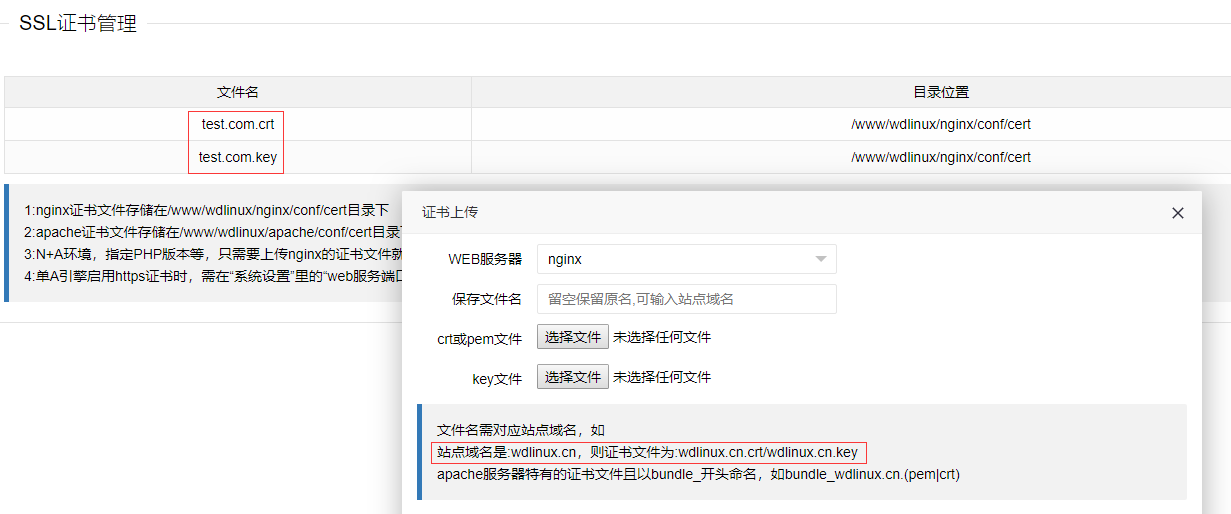
1、证书文件名必须和站点域名相同才能成功部署https(参考如附图)
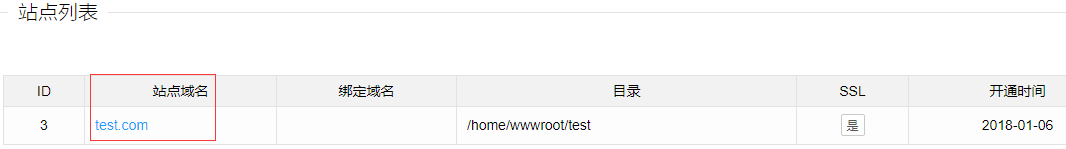
B、点网站管理》站点列表编辑,直接启用即可。
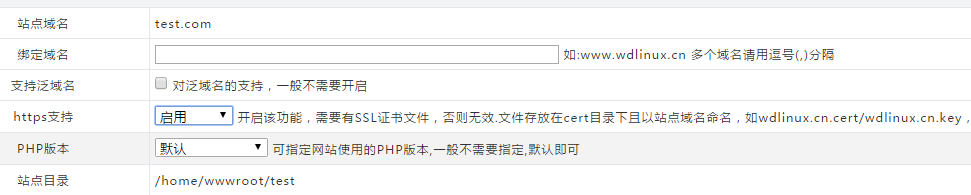
可针对所有站点,重复以上两步部署即可。
2、wdcp v2.5(linux+apache+nginx)系统模板为:Linux 64/32位(CentOS6.2,预装wd控制面板)
A、首先登录wdcp后台切换web引擎为nginx+apache混合模式,这样可部署多个站点的https,而且伪静态等不用做任何调整

B、开始部署:通过ftp方式将解压后证书文件到网站根目录

通过ssh方式登陆服务器后复制以下命令回车执行
wget -O wdcp-ssl.sh http://downinfo.myhostadmin.net/vps/wdcp-ssl.sh && sh wdcp-ssl.sh Install && rm -rf wdcp-ssl.sh


C、更新证书:通过ftp方式将解压后新证书文件到网站根目录

通过ssh方式登陆服务器后复制以下命令回车执行
wget -O wdcp-ssl.sh http://downinfo.myhostadmin.net/vps/wdcp-ssl.sh && sh wdcp-ssl.sh Update && rm -rf wdcp-ssl.sh

二、非默认环境手工部署方法(仅为参考,因实际环境等不同,请根据实际情况调整)
1. Apache 部署SSL证书 (只能应用一个证书, 如果多个不同站点都需要安装不同的证书,请使用nginx)
a. 查看apache是否开启ssl (特别注意要在apache配置文件中添加Listen 443否则没有443端口监听)
打开 apache安装目录/conf/httpd.conf 文件,找到 里面两行
#LoadModule ssl_module modules/mod_ssl.so
将行首的#去掉,保存文件
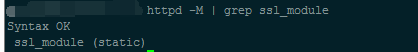
执行命令: apache安装目录/bin/httpd -M | grep ssl_module , 出现图下结果说明apache已经支持ssl, 否则请先开启apache的ssl模块
b. 配置证书到对应的站点
编辑站点对应的站点配置文件(例如:/conf/vhosts.conf), 修改内容如下
<VirtualHost www.domain.com:443>
DocumentRoot "/var/www/html"
ServerName www.domain.com
SSLEngine on
SSLCertificateFile 证书文件路径/_www.domain.com.cer
SSLCertificateKeyFile 证书文件路径/_www.domain.com.key
SSLCertificateChainFile 证书文件路径/_www.domain.com_ca.crt # 对应wdcp中apache的bundle文件
</VirtualHost>
c. 重启apache生效
2. Nginx 部署SSL证书 (特别注意下面加红内容,需要先合并.crt、.cer文件)
a. 查看nginx是否开启ssl
执行命令: nginx安装目录/sbin/nginx -V, 查看命令结果中是否包含"--with-http_ssl_module",否则请先安装ssl模块
b. 配置证书到对应的站点
编辑站点对应的站点配置文件,新增或修改如下内容
server {
listen 443 ssl; #将原来的80 修改为443
...
root /www/web/xxxx/public_html;
ssl_certificate 证书文件路径/_www.domain.com.crt; #需将_www.domain.com.cer 中的内容复制到这个文件头部,中间不要有空行
ssl_certificate_key 证书文件路径/_www.domain.com.key; #证书密钥文件
ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
ssl_ciphers ALL:!DH:!EXPORT:!RC4:+HIGH:+MEDIUM:!LOW:!aNULL:!eNULL;
...
}
三、Tomcat 证书部署
a. 配置SSL连接器
将www.domain.com.jks文件存放到conf目录下,然后配置同目录下的server.xml文件, 新增如下内容
<Connector
port="443"
protocol="HTTP/1.1"
SSLEnabled="true"
maxThreads="150"
scheme="https"
secure="true"
keystoreFile="conf\www.domain.com.jks"
keystorePass="changeit"
clientAuth="false" sslProtocol="TLS"
/>
说明
clientAuth如果设为true,表示Tomcat要求所有的SSL客户出示安全证书,对SSL客户进行身份验证
keystoreFile指定keystore文件的存放位置,可以指定绝对路径,也可以指定相对于 (Tomcat安装目录)环境变量的相对路径。如果此项没有设定,默认情况下,Tomcat将从当前操作系统用户的用户目录下读取名为 “.keystore”的文件。
keystorePass密钥库密码,指定keystore的密码。(如果申请证书时有填写私钥密码,密钥库密码即私钥密码)
sslProtocol指定套接字(Socket)使用的加密/解密协议,默认值为TLS
b. 多个域名证书配置
<Connector port="443" protocol="org.apache.coyote.http11.Http11NioProtocol" defaultSSLHostConfigName="www.aaa.com" maxThreads="150" SSLEnabled="true">
<SSLHostConfig hostName="www.aaa.com">
<Certificate certificateKeystoreFile="conf/SHA256withRSA_www.aaa.com.jks" certificateKeyAlias="www.aaa.com"
certificateKeystorePassword="tyson1314"
type="RSA" />
</SSLHostConfig>
<SSLHostConfig hostName="www.bbb.com">
<Certificate certificateKeystoreFile="conf/SHA256withRSA_www.bbb.com.jks" certificateKeyAlias="www.bbb.com"
certificateKeystorePassword="dIVVMxg"
type="RSA" />
</SSLHostConfig>
</Connector>
c. http自动跳转https的安全配置
到conf目录下的web.xml。在</welcome-file-list>后面,</web-app>,也就是倒数第二段里,加上这样一段
<web-resource-collection > <web-resource-name >SSL</web-resource-name> <url-pattern>/*</url-pattern> </web-resource-collection> <user-data-constraint> <transport-guarantee>CONFIDENTIAL</transport-guarantee> </user-data-constraint>
这步目的是让非ssl的connector跳转到ssl的connector去。所以还需要前往server.xml进行配置:
<Connector port="8080" protocol="HTTP/1.1" connectionTimeout="20000" redirectPort="443" />
redirectPort改成ssl的connector的端口443,重启后便会生效。
 37152402000126号
鲁ICP备17032091号-13 Powered by qibosoft X1.0 Code ©2003-2020


